تفعيل المصادقة متعددة العوامل دون تعطيل الموظفين
تقلل المصادقة متعددة العوامل خطر الاكتفاء بكلمة مرور مسروقة، لكن التطبيق المتعجل قد يعطل الموظفين أو يترك مسارات تجاوز غير مدارة. ابدأ بالحسابات الأشد تأثيرًا.
محتويات هذا الدليل
المشكلة التي يعالجها هذا الدليل
تقلل المصادقة متعددة العوامل خطر الاكتفاء بكلمة مرور مسروقة، لكن التطبيق المتعجل قد يعطل الموظفين أو يترك مسارات تجاوز غير مدارة. ابدأ بالحسابات الأشد تأثيرًا.
خطوات تطبيق عملية
- صنف الحسابات حسب الصلاحية وأهمية الخدمة
- اختر عوامل مقاومة للتصيد متى كانت مدعومة
- ابدأ بتجربة مع مجموعة صغيرة ممثلة
- جهز إجراءً محميًا لاستعادة الدخول وتغيير الجهاز
- راقب اكتمال التسجيل ومحاولات استخدام طرق دخول قديمة
اختبار قبول واضح
اختبر الدخول العادي وفقدان الجهاز واستعادة الحساب وإيقاف موظف ومحاولة فشل العامل الثاني قبل التوسع.
خطأ شائع يجب تجنبه
الاعتماد الكامل على رسائل SMS أو إعادة تعيين العوامل دون تحقق من الهوية قد يضعف الفائدة الأمنية.
افصل التسجيل عن فرض الحماية
نشر رابط تسجيل العامل الثاني لا يعني أن الدخول أصبح محميًا به. احصر طرق الدخول التفاعلية وتطبيقات الهاتف ولوحات الإدارة والاستعادة، ثم حدد قواعد الفرض. عيّن مسؤولًا للهويات التي لا تستطيع استخدام الطريقة القياسية، مثل تكامل يعمل دون تدخل بشري. لا تعامل هوية الخدمة كشخص يشترك مع غيره في هاتف. حدد نطاق الدفعة والعوامل المدعومة ومجموعة التجربة وقناة المساعدة وشروط الانتقال إلى الفرض.
اختر عاملًا مناسبًا للمخاطر
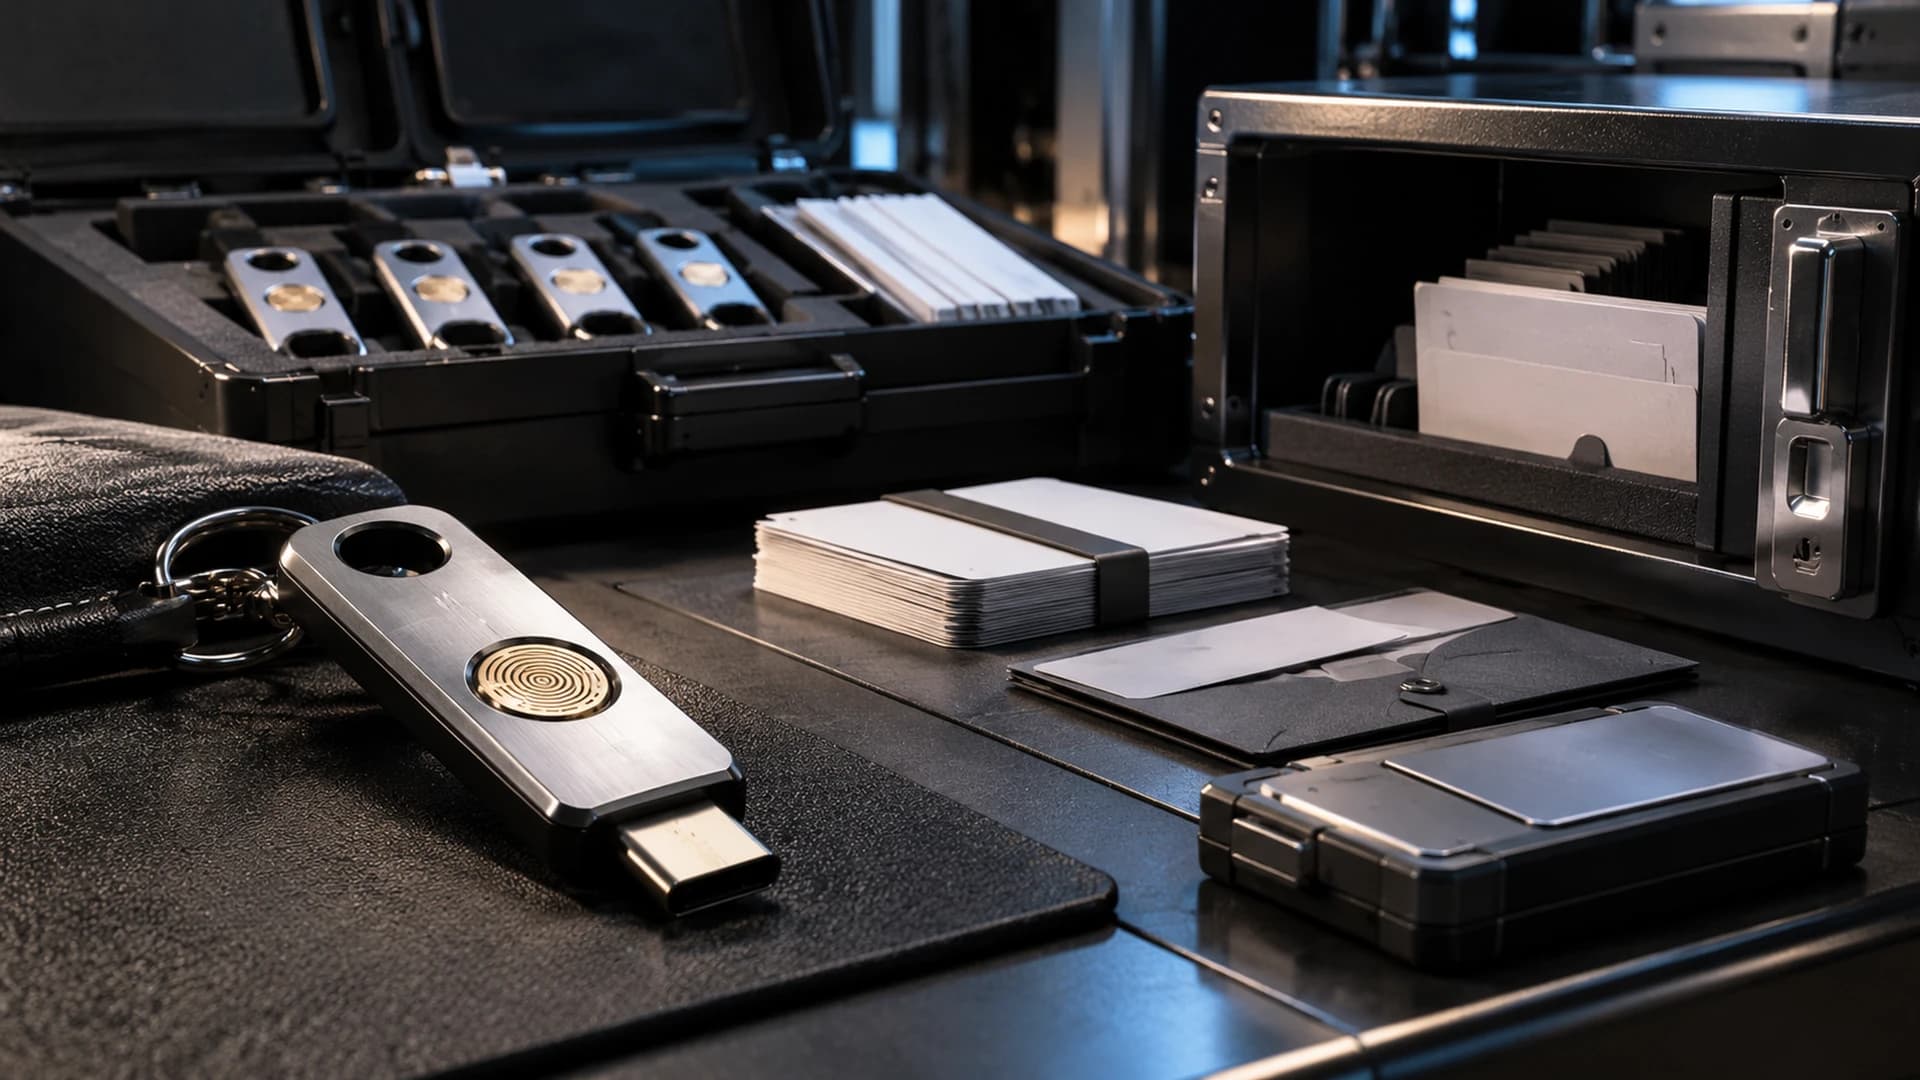
قد تمنع وسائل المصادقة المقاومة للتصيد هجمات تمرير كلمة المرور والرمز، لكن دعمها والاستعادة يختلفان بين المنتجات. راجع توثيق الخدمة واختبر الدخول الحقيقي؛ ليست كل الوظائف المسماة MFA متكافئة. قد يكون تطبيق توليد الرموز تحسينًا مناسبًا عند عدم دعم وسيلة أقوى. وثق الاستثناءات مع مالك وموعد مراجعة بدل ترك حسابات مستثناة بصورة دائمة وغير مرئية.
اختبر الحالات التي لا تظهر في العرض المعتاد
أشرك موظفين عن بعد ومستخدمي الأجهزة المشتركة وذوي احتياجات الوصول ومدير نظام. اختبر فقدان الهاتف واستبداله وانتهاء الجلسة ومغادرة موظف ودخولًا مشروعًا من جهاز جديد. راقب هل تمنح الاستعادة جلسة عادية أم تعيد ضبط العامل أم تحتاج اعتمادًا منفصلًا. جهز تعليمات واضحة، وتأكد أن الموظف يستطيع اتباعها دون استعارة حساب زميل أو مشاركة بياناته.
احمِ إجراءات الدعم والاستعادة
يمكن أن ينتقل الهجوم إلى موظف الدعم إذا كان تغيير العامل أسهل من اجتياز الدخول. حدد أدلة تحقق وتصعيد، ولا تسمح لمكالمة غير موثقة وحدها بإعادة ضبط حساب إداري حساس. أرسل إشعار تغيير عبر قناة قائمة، وسجل الحدث للمراجعة. احفظ رموز الاستعادة بأمان واستخدمها مرة واحدة؛ لا تطلب صور بذور المصادقة أو الرموز عبر بريد مشترك لإثبات التسجيل.
توسع على دفعات مع قياس التغطية
انقل مجموعة محدودة إلى الفرض بعد نجاح الدعم والاستعادة. تابع طرق الدخول القديمة ومحاولات التسجيل الفاشلة والإشعارات المتكررة والاستثناءات. لا تعالج عطلًا غير مفهوم باستثناء الجميع. قارن الحسابات المحمية بقائمة الحسابات الواقعية داخل النطاق، بما فيها الموردون والمديرون. يتطلب الإغلاق نجاح الدخول المحمي ورفض الدخول بلا عامل واستعادة منضبطة وإلغاء سريع عند المغادرة. اختبر وصول الطوارئ المحدود مسبقًا حتى لا يفرض تعطل مزود الهوية تراجعًا مرتجلًا عن الحماية.
مراجع أساسية وتوسع في القراءة
اربط الفكرة باحتياج شركتك.
وضح أهدافك والأنظمة الحالية والقيود المهمة قبل اختيار الحل.
خدمات تقنية المعلومات